Bitget hackeada — $387 millones robados. Esto debes saber si tienes fondos ahí.
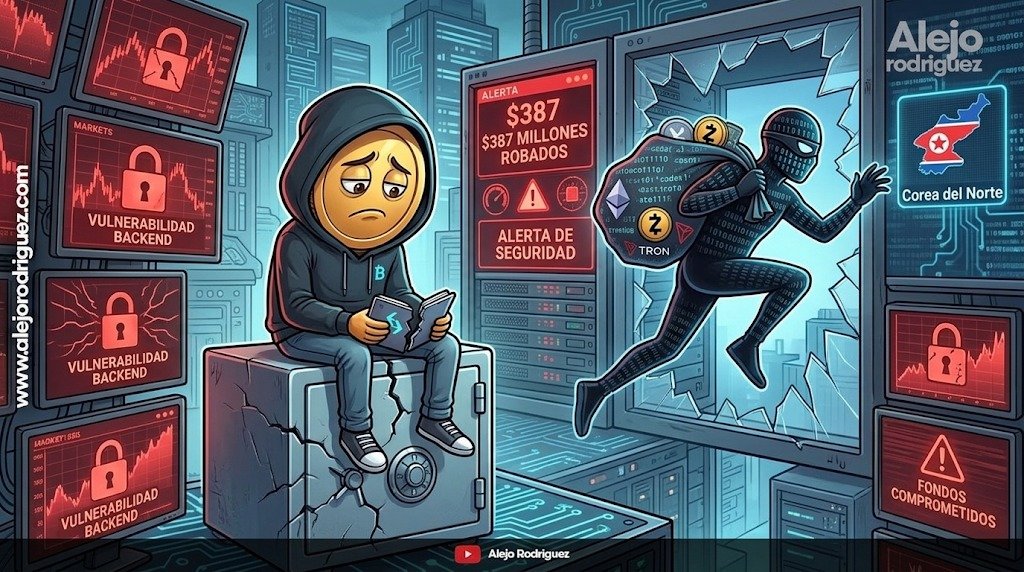
El 24 de septiembre de 2026 se registró el mayor ataque de ciberseguridad del 2026. Bitget, uno de los exchanges de mayor volumen en el mercado mundial, sufrió un ataque que sustrajo $387.5 millones de dólares en activos digitales desde sus billeteras calientes.
De inmediato la plataforma bloqueo todos los retiros de dinero durante 24 horas para frenar la falla de seguridad e iniciar las revisiones técnicas. Cuando se reactivaron los retiros de forma gradual, la plataforma enfrentó una fuerte substracción de capital por parte de sus usuarios que retiraron $463 millones de dólares en solo 24 horas. Te contamos exactamente lo que pasó y lo que debes hacer si tienes fondos ahí.
Te puede interesar leer Impacto en Bitcoin: FED puede subir tasas, probabilidad del 69.7%.
¿Qué pasó?
A las 18:31 UTC, el sistema de monitoreo de Bitget detectó una serie de retiros no autorizados de sus billeteras calientes. Las investigaciones mostraron que no obtuvieron acceso a las llaves privadas de la institución o las billeteras frías.
El ataque se concentró en el backend de la plataforma. Allí lograron alterar los servicios encargados de gestionar y validar las órdenes de retiro, para así modificar los datos que son solicitados al realizar las transacciones. Al falsificar los parámetros, engañaron el sistema de autorización, haciendo que aprobara transferencias que no cumplían con los requerimientos reales. Estas son las redes afectadas:
EVM: Extracción de tokens ERC-20 y Ether.
XRP Ledger: Desvío masivo de XRP.
TRON: Transferencias de USDT y TRX.
Zcash: Exfiltración mediante direcciones protegidas.
La perdida reportada inicialmente fue de $351.6 millones de dólares. Sin embargo, la cifra final llegó a $387.5 millones de dólares, al descubrir tranferencias adicionales en Zcash y TRON. La directora de Bitget, Gracy Chen, afirmó que las llaves privadas no fueron expuestas y que la falla ocurrió solo en un módulo crítico de procesamiento del backend. Este ataque se atribuye a grupos de ciberdelincuencia apoyados por Corea del Norte.
¿Están seguros los fondos de usuarios?
Antes del ataque, Bitget contaba con un fondo de protección de usuarios de $464 millones de dólares, creado como respaldo en caso de incidentes de seguridad y otros imprevistos.
Ya que la perdida tras la falla de seguridad fue de $387.5 millones de dólares, la entidad cuenta con el saldo suficiente para cubrir el impacto de este ataque, quedando con un fondo de $76.5 millones de dólares restantes.
Aunque los saldos de las cuentas de sus usuarios quedaron intactos, igual que las funciones de deposito y el trading; el 28 de septiembre al activarse de nuevo los retiros se desato una salida masiva de capital que alcanzó los $463 millones de dólares en 24 horas. Esta reacción de los usuarios demostró que, a pesar del fondo de protección, se puede perder la confianza de los inversores.
Qué hacer si tienes fondos en Bitget.
Para quienes tienen saldo en Bitget, es necesario realizar una serie de pasos de protección:
Paso 1: Verificación de la disponibilidad de retiros.
Bitget habilitó los retiros de forma gradual. La primera fase cerró el 28 de septiembre e incluía los activos de mayor volumen: Bitcoin (BTC), Ethereum (ETH) y Tether (USDT). La segunda etapa termina el 2 de octubre con la activación de las monedas digitales restantes. Para verificar, ingresa a la sección de control de billetera y revisa que se encuentre activa.
Paso 2: Activa el 2FA si no lo tienes.
Aunque no se presentó una filtración de claves de usuarios, es importante optimizar la seguridad individual. Para ello, sustituye métodos vasados en SMS que son vulnerables a duplicación y reemplázalos por sistemas de Clave Unica de un Solo Uso basada en Tiempo (TOTP) con Google Authenticator o llaves de seguridad físicas hardware.
Paso 3: Considera una wallet fría para tus activos principales.
Este hackeo muestra que mantener criptomonedas en un exchange significa que los activos no son totalmente tuyos. Se recomienda transferir tus activos a billeteras frías de control personal, como Tangem, y tener las contraseñas aisladas de la red.
Paso 4: Mantente informado sobre el informe de seguridad.
Bitget se comprometió a publicar un informe detallando la raíz de la falla en el backend y las medidas tomadas para su correspondiente corrección. Revisar este informe permitirá determinar si las medidas correctivas son suficientes para eliminar efectivamente el peligro de que ocurra de nuevo este tipo de incidentes.
Conclusión.
El hackeo de Bitget es una advertencia sobre los riesgos de los exchange. Aunque el Fondo de Protección de Usuarios permitió cubrir $387.5 millones de dólares robados, la posterior salida de $463 millones en 24 horas demuestra que la confianza depende en gran medida de la seguridad técnica. La lección para los usuarios es, mantener en el exchange solo el capital necesario para las operaciones y guardar el resto en una wallet fría bajo su exclusivo control. Recibe análisis en tiempo real ingresado el grupo Alfa Trader.
¿Cómo puedes ser parte de Alfa Trader? Es muy fácil:
Abre tu cuenta con uno de nuestros patrocinadores oficiales que te dejamos a continuación:
Bitget (Exchange): Regístrate con el código alejoyt 👉 https://bonus.bitget.com/ALEJOYT
Bitunix (Exchange): Código VIP Vff0 👉 https://www.bitunix.com/register?vipCode=Vff0
WEEX (Exchanges): https://weex.com/register?vipCode=ifnj
XM (Broker): 👉 https://clicks.pipaffiliates.com/c?c=1166818&l=es&p=1
Tickmill (Broker) : https://tickmill.link/3UyX9TN
Bullfy (Cuentas de Fondeo): 👉 https://dashboard.bullfy.com/register/AR4013
Deposita un mínimo de 10 USD en tu cuenta para tus propias operaciones (el dinero es 100% tuyo para operar, probar las herramientas y medir tu propio riesgo).
Envíanos la captura de pantalla de tu cuenta fondeada por Telegram y te llegará de inmediato tu invitación exclusiva al grupo VIP.
¡No te quedes fuera! Nos vemos adentro para operar al siguiente nivel. 📉📈🚀
Mira el video completo.